Capítulo 7 · Guía · 1B Terminal
Seguridad: bloqueo, portapapeles, host de salto
Tu móvil guarda las llaves de tus servidores. Estos ajustes las protegen y deciden qué puede hacer un servidor en tu móvil y qué no.
Bloquea la app
Activa Ajustes › Seguridad › Bloquear la app para que te pida la huella, la cara o el bloqueo de pantalla al abrir 1B Terminal. Elige Bloquear en cuanto salgas de la app o un tiempo en segundo plano (1, 5, 15, 30 o 60 minutos).
Tus sesiones siguen funcionando mientras está bloqueada, y los botones del aviso no salen. Necesitas un bloqueo de pantalla en el móvil para usarlo.
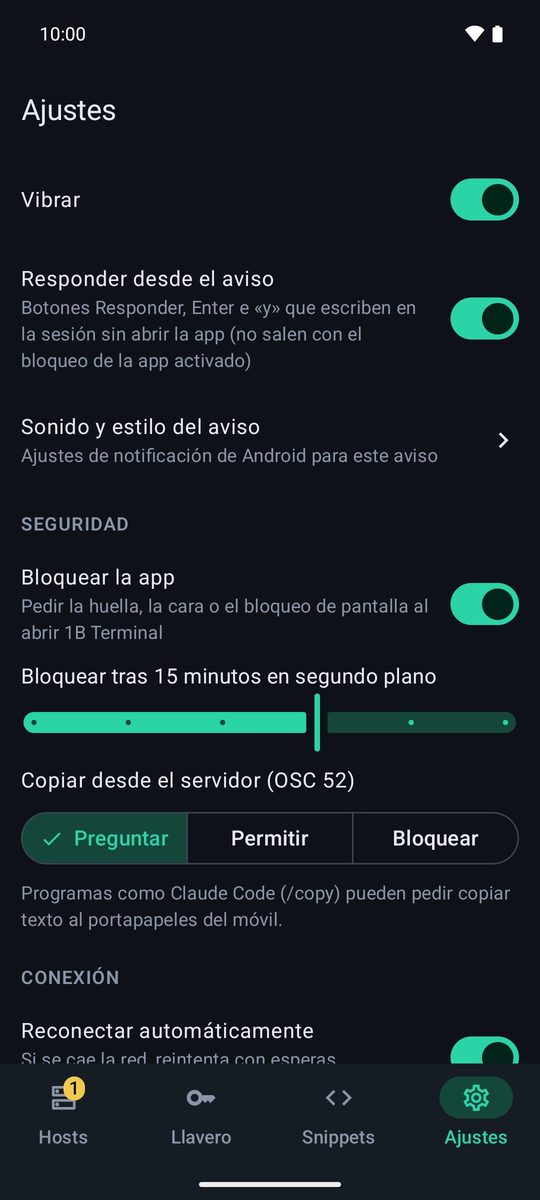
Copiar desde el servidor (OSC 52)
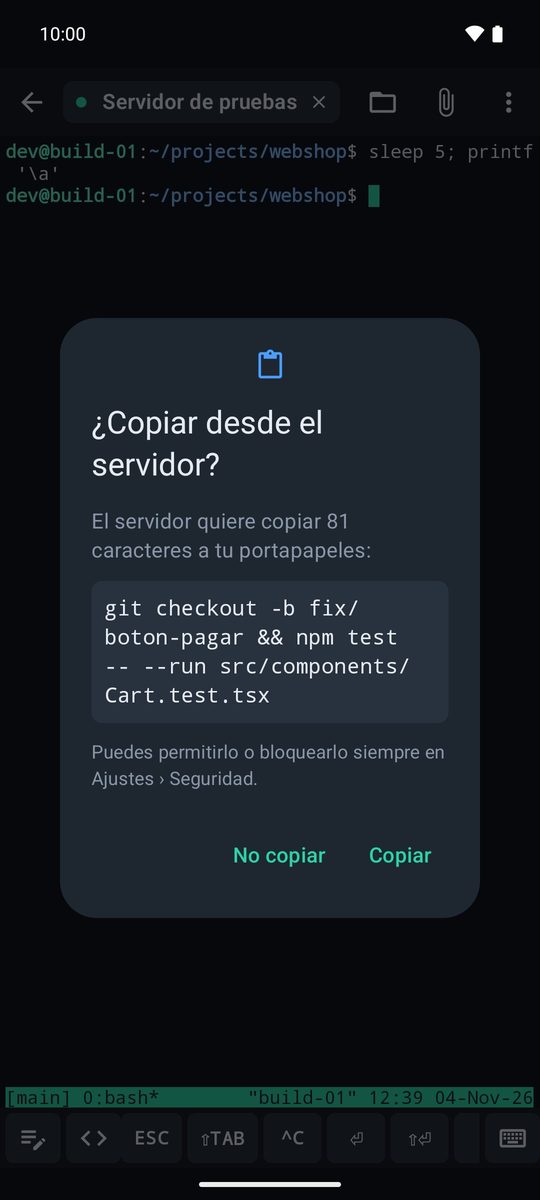
Programas como Claude Code (/copy) pueden pedir copiar texto al portapapeles del móvil. En Ajustes › Seguridad › Copiar desde el servidor (OSC 52) elige Preguntar (lo normal: ves el texto y pulsas Copiar o No copiar), Permitir o Bloquear. Los textos de hasta 1 MB se copian enteros.
Copia textos largos
Mantén pulsada una palabra para seleccionarla, arrastra las asas y pulsa Copiar. Para salidas largas, ⋮ › Seleccionar texto… abre todo el texto que ha recibido la app; ahí puedes seleccionar una parte o pulsar Copiar todo. Los enlaces de la salida se pueden tocar para Abrir o Copiar.
Host de salto
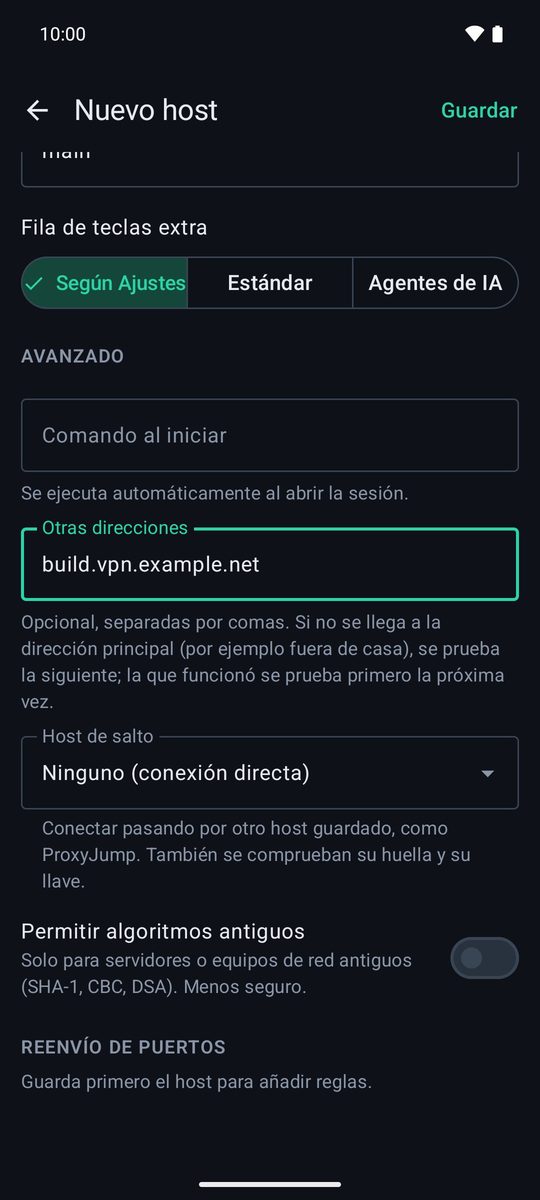
Si a un servidor solo se llega pasando por otro, guarda el intermedio como host y, en el editor del final, elígelo en Avanzado › Host de salto (como ProxyJump). Se comprueban la huella y la llave de los dos. Se admite un salto.
Otras direcciones
En Avanzado › Otras direcciones puedes añadir más direcciones del mismo servidor, separadas por comas (por ejemplo, la de tu VPN). Si no se llega a la principal, se prueba la siguiente, y la que funcionó se prueba primero la próxima vez.
Conviene saber
Las contraseñas y las llaves privadas se guardan cifradas con el Android Keystore. La app no usa algoritmos anticuados (SHA-1, CBC, DSA) salvo que actives Permitir algoritmos antiguos para un servidor viejo concreto. Si la huella de un servidor cambia, la conexión se bloquea: elige Olvidar la huella guardada… solo si has comprobado la nueva con quien lo administra. No hay cuenta ni servidor de 1Byte por medio: todo va de tu móvil a tu servidor.
Escrita para 1B Terminal 1.2, con capturas reales de la app y datos de ejemplo.