第 7 章 · ガイド · 1B Terminal
セキュリティ: アプリのロック、クリップボード、踏み台ホスト
スマートフォンにはサーバーの鍵が保存されています。これらの設定は鍵を守り、サーバーがスマートフォン上でできることとできないことを決めます。
アプリをロックする
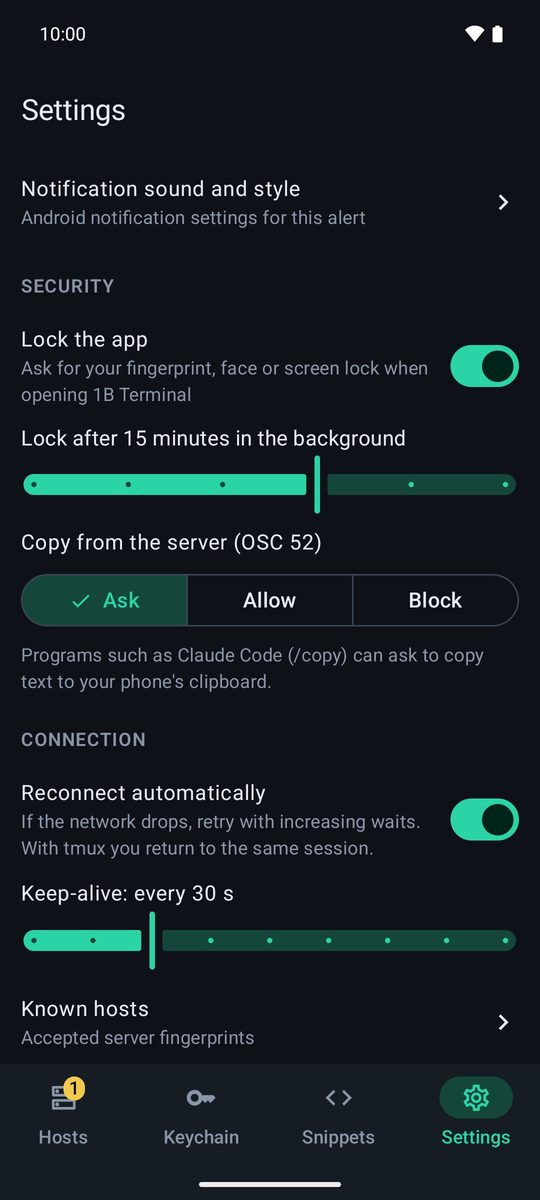
設定 › セキュリティ › アプリをロック をオンにすると、1B Terminal を開くときに指紋、顔、または画面ロックが求められます。アプリを離れたらすぐにロック か、バックグラウンドでの時間(1、5、15、30、60 分)を選びます。
ロック中もセッションは動き続け、通知のボタンは非表示になります。使うにはスマートフォンに画面ロックを設定しておく必要があります。
サーバーからのコピー(OSC 52)
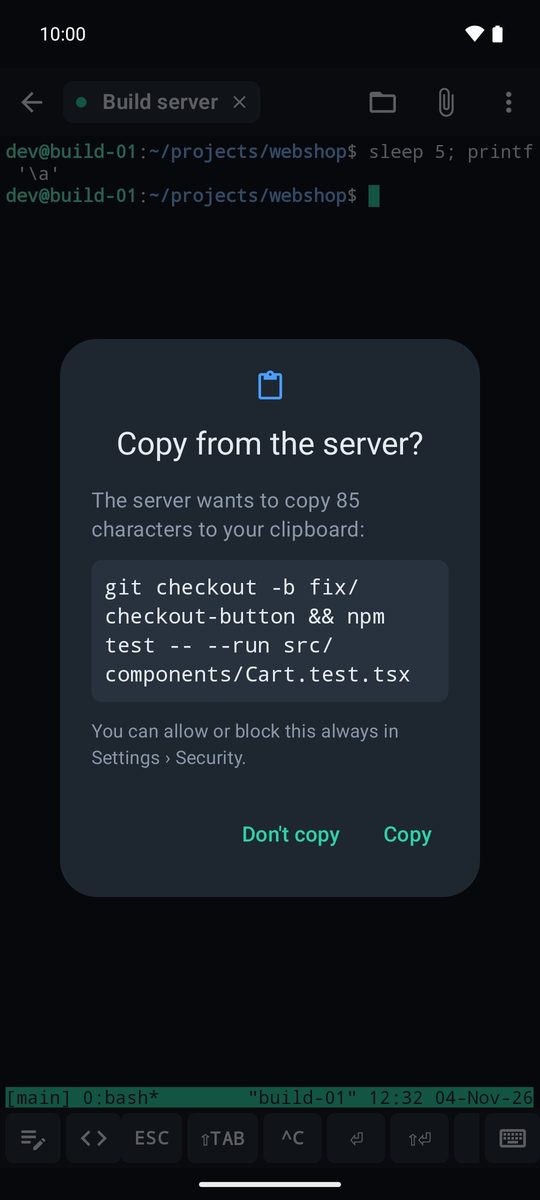
Claude Code(/copy)などのプログラムは、スマートフォンのクリップボードへのテキストのコピーを求めることがあります。設定 › セキュリティ › サーバーからのコピー(OSC 52) で、確認する(既定: テキストを見てから コピー か コピーしない をタップ)、許可、ブロック のいずれかを選びます。1 MB までのテキストはそのまま全部コピーされます。
長いテキストをコピーする
単語を長押しして選択し、ハンドルをドラッグして コピー をタップします。長い出力の場合は、⋮ › テキストを選択… でアプリが受信したテキストがすべて開きます。そこで一部を選択するか、すべてコピー をタップします。出力内のリンクはタップして 開く か コピー できます。
踏み台ホスト
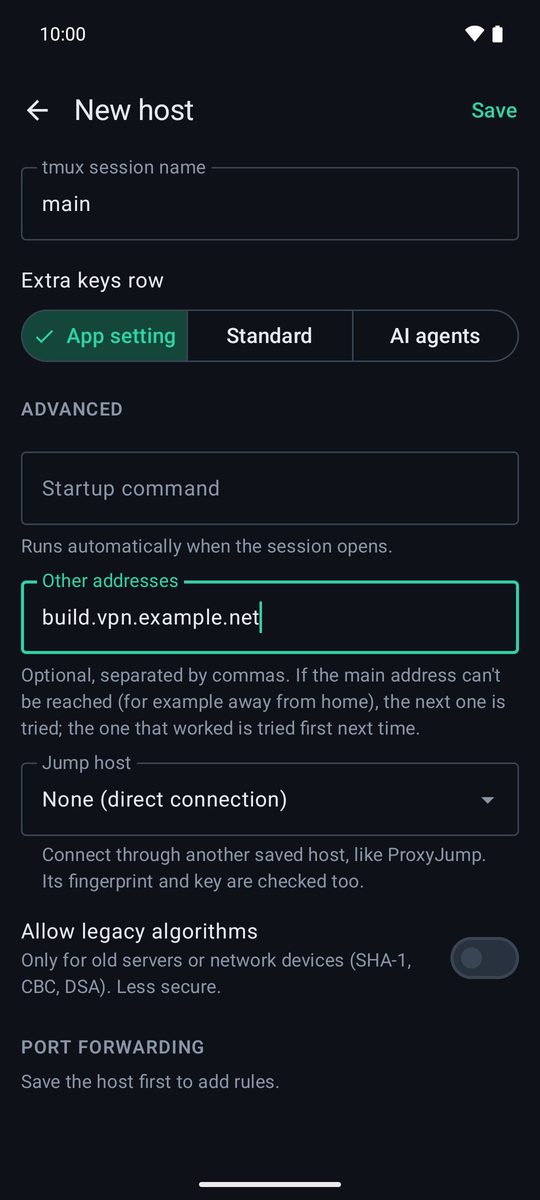
別のサーバーを経由しないと届かないサーバーの場合は、中継するサーバーをホストとして保存し、最終的な接続先のホスト編集画面で 詳細設定 › 踏み台ホスト からそれを選びます(ProxyJump と同様)。両方のフィンガープリントと鍵が確認されます。踏み台は 1 段までです。
その他のアドレス
詳細設定 › その他のアドレス では、同じサーバーの別のアドレスをカンマ区切りで追加できます(例: VPN 上のアドレス)。メインのアドレスに届かないときは次のアドレスを試し、次回はつながったアドレスから先に試します。
知っておきたいこと
パスワードと秘密鍵は Android Keystore で暗号化して保存されます。特定の古いサーバーに対して 古いアルゴリズムを許可 をオンにしない限り、アプリは古いアルゴリズム(SHA-1、CBC、DSA)を使いません。サーバーのフィンガープリントが変わると接続はブロックされます。保存済みのフィンガープリントを削除… を選ぶのは、新しいフィンガープリントをサーバーの管理者に確認してからにしてください。アカウントはなく、1Byte のサーバーも間に入りません。すべてスマートフォンからサーバーへ直接つながります。
1B Terminal 1.2 向けに、アプリの実際のスクリーンショットとサンプルデータを使って書いています。