अध्याय 5 · 1B Desk गाइड
सुरक्षा और ऐक्सेस: आपका PC कौन कंट्रोल कर सकता है
1B Desk ऐसे बना है कि कोई अजनबी अंदर न आ सके: सिर्फ़ आमने-सामने पेयर किए डिवाइस कनेक्ट हो सकते हैं, नए डिवाइस सिर्फ़ देख सकते हैं, और आपको हमेशा दिखता है कि कौन जुड़ा है।
जब कोई जुड़ा हो
जब कोई डिवाइस आपका PC देखता या कंट्रोल करता है, तो एक बैनर उसका नाम दिखाता है (Ubuntu लैपटॉप इस PC को देख रहा है या Ubuntu लैपटॉप इस PC को कंट्रोल कर रहा है), वह क्या कर सकता है, और एक लाल कनेक्शन काटें बटन जो सभी सेशन एक साथ खत्म कर देता है।
उसी बैनर में इस बार कंट्रोल दें सिर्फ़ देख रहे डिवाइस को आपका माउस और कीबोर्ड इस्तेमाल करने देता है, और कंट्रोल वापस लें उसे फिर सिर्फ़ देखने पर ले आता है। ट्रे आइकन में भी सबका कनेक्शन काटें और कंट्रोल वापस लें (सिर्फ़ देखें) हैं।

कंट्रोल अनुरोध
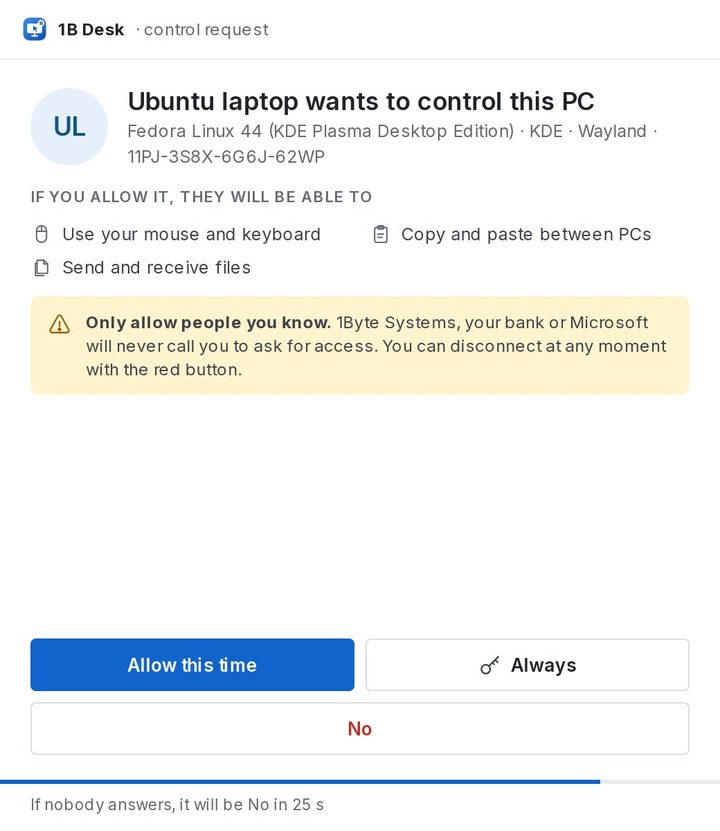
जब कोई डिवाइस कंट्रोल मांगता है, तो एक विंडो दिखाती है कि वह कौन है और वह क्या कर पाएगा। इस सेशन के लिए इस बार अनुमति दें, उस डिवाइस को अब से कंट्रोल देने के लिए हमेशा, या नहीं चुनें। अगर कोई जवाब न दे, तो जवाब ‘नहीं’ माना जाता है।
तय करें कि कौन क्या कर सकता है
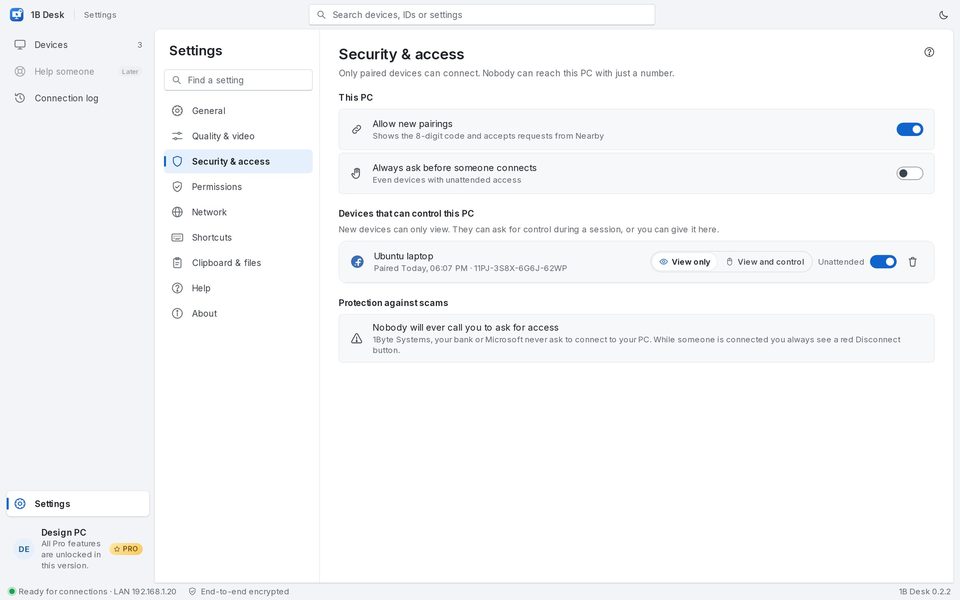
सेटिंग › सुरक्षा और ऐक्सेस में इस PC को कंट्रोल कर सकने वाले डिवाइस की सूची है। हर एक के लिए अनुमति चुनें: सिर्फ़ देखें या देखें और कंट्रोल करें; अनअटेंडेड ऐक्सेस वाले डिवाइस पर अनअटेंडेड दिखता है। वापस लें किसी डिवाइस को हटा देता है: वापस आने के लिए उसे फिर से पेयर करना होगा।
नई पेयरिंग की अनुमति दें ज़रूरत न होने पर पेयरिंग कोड बंद कर देता है, और किसी के कनेक्ट होने से पहले हमेशा पूछें हर बार आपसे पूछता है, अनअटेंडेड ऐक्सेस वाले डिवाइस के लिए भी।
कनेक्शन लॉग
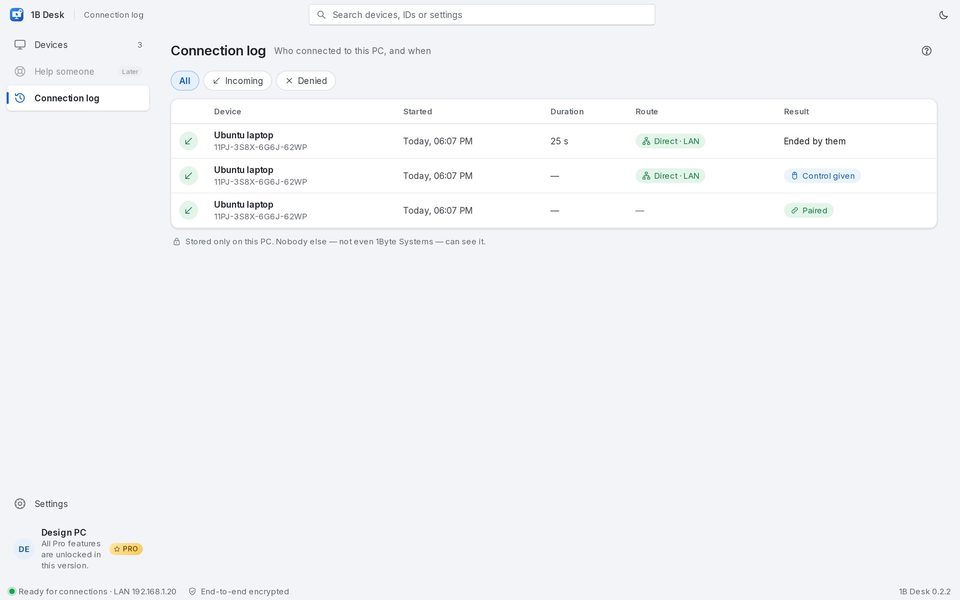
कनेक्शन लॉग दिखाता है कि इस PC से कौन और कब जुड़ा, रूट, कितनी देर चला और कैसे खत्म हुआ, अस्वीकार किए गए अनुरोधों समेत। यह सिर्फ़ इसी PC पर सेव रहता है।
रिमोट-ऐक्सेस धोखाधड़ी
धोखाधड़ी अक्सर ऐसे शुरू होती है कि कोई फ़ोन करके आपसे एक प्रोग्राम इंस्टॉल करने और एक नंबर पढ़कर सुनाने को कहता है। 1B Desk के साथ यह काम नहीं करता: सिर्फ़ नंबर काफ़ी नहीं है, डिवाइस को दोनों स्क्रीन के सामने पेयर करना होता है। और याद रखें: 1Byte Systems, आपका बैंक या Microsoft कभी फ़ोन करके ऐक्सेस नहीं मांगेंगे।
Windows और Linux पर 1B Desk 0.2 और Android व्यूअर के लिए।