4장 · 가이드 · 1B Pass
비밀번호 생성기와 비밀번호 점검
생성기는 아무도 추측할 수 없는 비밀번호를 만들고, 점검은 어떤 비밀번호부터 바꿔야 하는지 알려 줍니다. 둘 다 휴대폰에서만 작동합니다.
비밀번호 생성
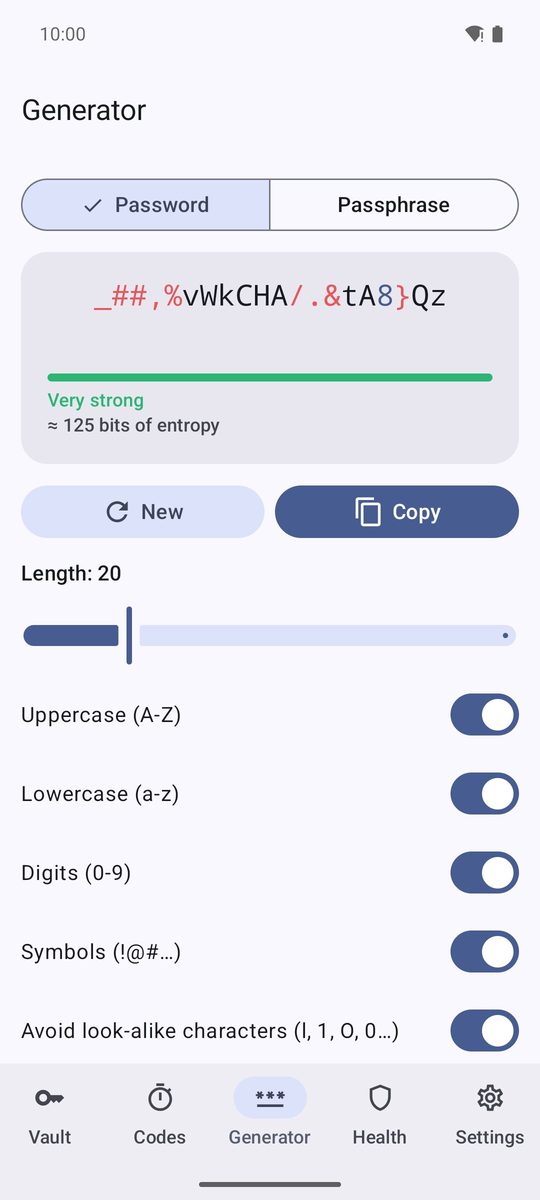
결과 아래에 강도와 비트 단위의 엔트로피 추정치가 표시됩니다. 암호 문구는 앱에 포함된 EFF Large Wordlist(영어 단어 7,776개)를 사용합니다.
- 생성기 탭을 열고 비밀번호 또는 암호 문구을(를) 고릅니다.
- 비밀번호는 슬라이더로 길이를 정하고 대문자(A-Z), 소문자(a-z), 숫자(0-9), 기호(!@#…), 비슷해 보이는 문자 제외(l, 1, O, 0…)을(를) 고릅니다.
- 암호 문구는 단어 수, 구분자, 단어 첫 글자 대문자, 숫자 포함을(를) 고릅니다.
- 마음에 들 때까지 새로 생성을(를) 탭한 다음 복사을(를) 탭합니다.
편집하면서 생성
로그인(또는 Wi-Fi 네트워크)을 추가하거나 편집할 때 비밀번호 칸 옆의 열쇠 버튼이 생성입니다. 같은 생성기가 패널로 열리며, 사용을(를) 탭하면 비밀번호가 칸에 들어갑니다. 유지하려면 항목을 저장하세요.
비밀번호 점검
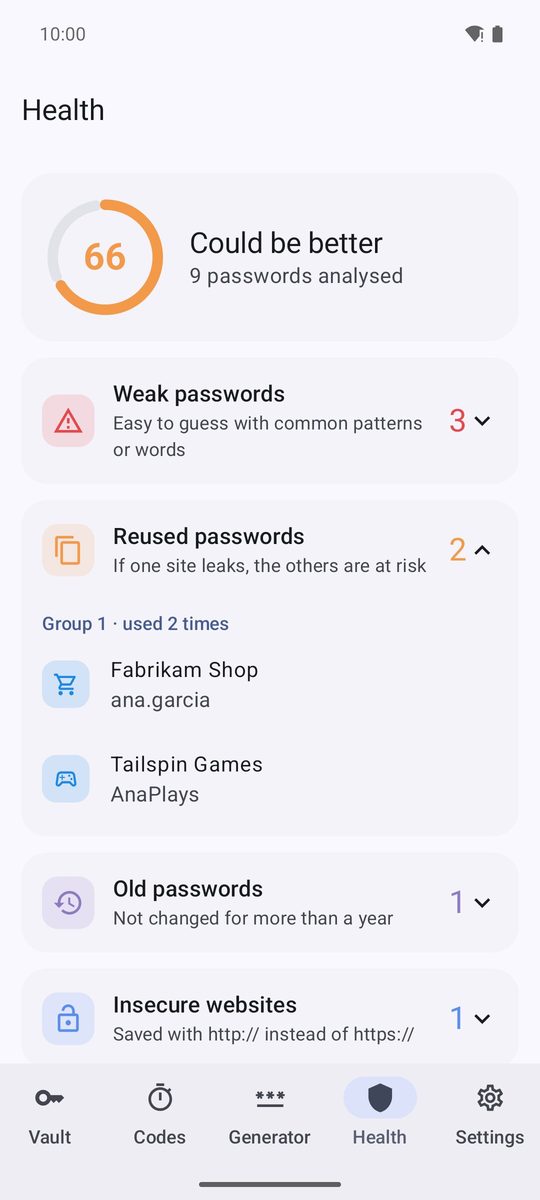
보안 점검 탭은 모든 비밀번호를 분석해 평가를 보여 줍니다: 양호, 개선 여지 있음, 조치 필요. 그 아래에 네 그룹이 있습니다.
취약한 비밀번호(추측하기 쉬움), 재사용된 비밀번호(여러 항목에 같은 비밀번호), 오래된 비밀번호(1년 넘게 바꾸지 않음), 안전하지 않은 웹사이트(https:// 대신 http://로 저장됨). 그룹을 탭하면 항목이 보이고, 항목을 탭하면 열립니다.
모든 확인은 휴대폰에서 이루어집니다. 1B Pass는 비밀번호나 그 지문(해시)을 유출 확인 서비스에 절대 보내지 않습니다.
먼저 고칠 것
중요한 계정(이메일, 은행, 카드를 등록한 쇼핑몰)의 재사용 비밀번호부터 시작하세요. 한 사이트가 유출되면 다른 사이트도 위험해집니다. 그다음 약한 비밀번호, 마지막으로 오래된 비밀번호입니다. 각각 웹사이트에서 비밀번호를 바꾸고, 항목에서 생성(으)로 새 비밀번호를 만들어 저장하세요. 이전 비밀번호는 항목 기록에 남습니다.
Android 11 이상의 1B Pass 1.1 기준이며, 실제 화면과 예시 데이터를 사용했습니다.